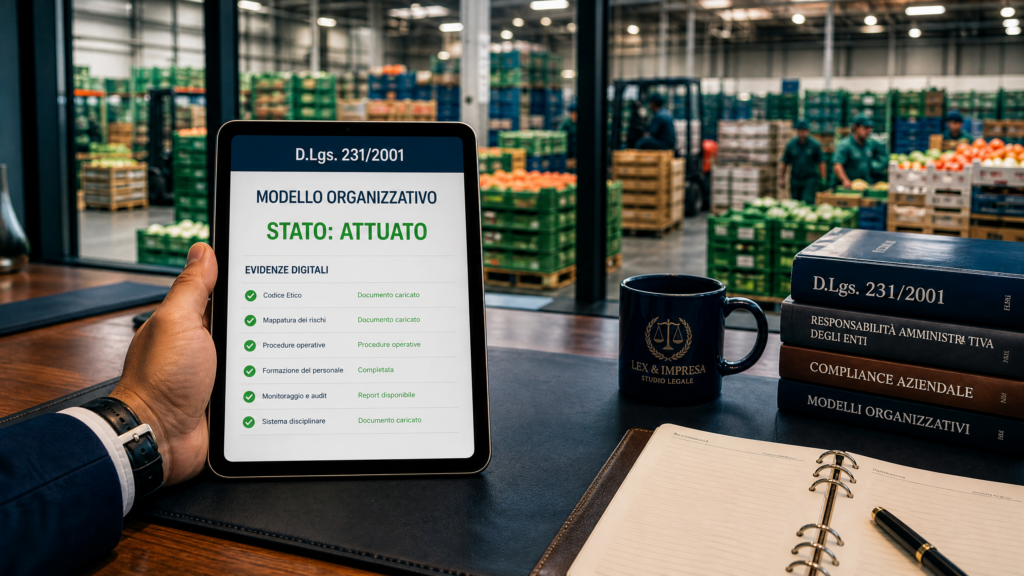
Il D.Lgs. 231/2001 prevede che l’ente — la cooperativa, la srl, l’OP — risponda penalmente per i reati commessi dai propri dipendenti o collaboratori nell’interesse dell’ente stesso. I reati ambientali (gestione rifiuti, scarichi) e alimentari (frode, adulterazione) sono tra i reati-presupposto. L’unica esimente è il MOG: un Modello Organizzativo di Gestione adottato, attuato e aggiornato. Ma un MOG nel cassetto non protegge nessuno. Servono evidenze operative. AppSheet le genera in automatico.
Tre di notte. L’operatore scarica lo scarto vegetale nel cassone. Il cassone è pieno. Il trasportatore autorizzato non passa fino a venerdì. L’operatore, per non bloccare la linea, scarica i sacchi dietro il magazzino. Ci penserà domani.
Domani qualcuno li vede. Li porta via. Il problema sembra risolto.
Sei mesi dopo, i Carabinieri Forestali trovano rifiuti organici in un terreno a 500 metri dal magazzino. Le analisi li collegano alla lavorazione. Il reato è smaltimento illecito di rifiuti. Il responsabile è l’operatore. Ma il D.Lgs. 231/2001 dice che risponde anche l’ente — la cooperativa che gestisce il magazzino.
Il titolare non sapeva nulla. Ma la legge non chiede se sapeva. Chiede se aveva un sistema per prevenirlo.
Cos’è la responsabilità 231
Il D.Lgs. 8 giugno 2001, n. 231 introduce la responsabilità amministrativa degli enti per reati commessi da persone fisiche nell’interesse o a vantaggio dell’ente. Non è una responsabilità penale in senso stretto — è “amministrativa dipendente da reato.” Ma le conseguenze sono penali: sanzioni pecuniarie, confisca, interdizione dall’attività.
La norma si applica a tutti gli enti con personalità giuridica: società di capitali, cooperative, consorzi, associazioni. Si applica anche alle OP ortofrutticole costituite come cooperative o srl.
Il concetto è semplice. Se un dipendente commette un reato nell’esercizio delle sue funzioni e quel reato avvantaggia l’ente, l’ente risponde. Non perché il titolare lo sapeva. Ma perché l’ente non aveva un sistema per impedirlo.
I reati che riguardano il magazzino
Non tutti i reati del codice penale fanno scattare la 231. Solo quelli elencati negli articoli da 24 a 25-duodecies del decreto. Ma tra quelli elencati, ce ne sono diversi che toccano direttamente un magazzino ortofrutticolo.
Reati ambientali (Art. 25-undecies, introdotto dal D.Lgs. 121/2011 e ampliato dalla L. 68/2015). Smaltimento illecito di rifiuti. Attività di gestione rifiuti non autorizzata. Scarichi illeciti. Inquinamento ambientale. Per un magazzino che produce scarti vegetali, imballaggi usati e reflui di lavaggio, il rischio è concreto.
Reati alimentari. Frode in commercio (Art. 515 c.p.). Adulterazione di sostanze alimentari (Art. 440 c.p.). Commercio di sostanze alimentari nocive (Art. 444 c.p.). Per un magazzino che confeziona prodotto con etichette DOP/IGP, che dichiara pesi o categorie, che gestisce prodotto biologico, il rischio esiste.
Reati contro la pubblica amministrazione (Art. 25). Corruzione, concussione. Per un magazzino che ha rapporti con enti pubblici — AGEA, ASL, ICQRF — il rischio è remoto ma presente.
L’esimente: il MOG
L’articolo 6 del D.Lgs. 231/2001 prevede l’unica via d’uscita. L’ente non risponde se dimostra di aver adottato ed efficacemente attuato, prima della commissione del reato, un modello di organizzazione e di gestione idoneo a prevenire i reati della specie di quello verificatosi.
Quattro condizioni. Tutte e quattro devono essere soddisfatte.
L’ente ha adottato un MOG. L’ente ha nominato un Organismo di Vigilanza (OdV) con il compito di vigilare sull’attuazione del MOG. Il reato è stato commesso eludendo fraudolentemente il modello. L’OdV non ha omesso o reso insufficiente la vigilanza.
In pratica: il MOG deve esistere, deve essere attuato, deve essere vigilato, e il reato deve essere avvenuto nonostante tutto questo — non a causa della sua assenza.
Il MOG nel cassetto non protegge nessuno
Molte aziende hanno un MOG. Lo hanno fatto redigere da un consulente. Lo hanno approvato con delibera del CdA. Lo hanno messo in un faldone.
Quel MOG non protegge nessuno.
L’esimente funziona solo se il MOG è efficacemente attuato. “Efficacemente attuato” significa che le procedure previste dal modello vengono seguite nella realtà operativa. Che i flussi informativi verso l’OdV funzionano. Che le segnalazioni vengono gestite. Che gli audit interni vengono fatti. Che le evidenze esistono.
Se il giudice chiede “come dimostrate che il MOG era attuato?” e la risposta è “abbiamo il documento,” la risposta non basta. Servono le evidenze operative. I registri compilati. Le checklist firmate. I verbali degli audit. Le segnalazioni gestite.
Le evidenze che il giudice cerca
In caso di procedimento 231, il giudice — o il pubblico ministero — verifica tre cose.
Le procedure esistono? Il MOG descrive le procedure per prevenire i reati-presupposto specifici. Per i reati ambientali: procedure per la gestione rifiuti, per gli scarichi, per le emergenze ambientali. Per i reati alimentari: procedure per l’etichettatura, per la tracciabilità, per la gestione delle non conformità.
Le procedure sono seguite? Non sulla carta. Nella realtà. L’operatore ha firmato la presa visione? Il registro rifiuti è aggiornato? Il FIR è stato emesso? La separazione bio/convenzionale è documentata?
L’OdV ha vigilato? L’Organismo di Vigilanza ha fatto i suoi controlli periodici? Ha ricevuto i flussi informativi? Ha verbalizzato le proprie attività? Ha segnalato le anomalie?
Se manca anche una sola di queste tre gambe, l’esimente crolla.
Come AppSheet genera le evidenze
L’app non sostituisce il MOG. Non sostituisce l’OdV. Ma genera automaticamente le evidenze che il MOG richiede e che l’OdV deve verificare.
Ogni registro che l’app gestisce — il FIR digitale per i rifiuti, il verbale di banchina per le temperature, la separazione bio/convenzionale, la quarantena dei lotti, la checklist degli audit interni — è un’evidenza 231. È la prova che la procedura esiste e viene seguita.
Ogni firma digitale dell’operatore è un’evidenza. Ogni foto è un’evidenza. Ogni timestamp è un’evidenza.
L’OdV può accedere ai report dell’app. Può verificare che i registri siano aggiornati, che le checklist siano compilate, che le non conformità siano state gestite. Non deve chiedere al responsabile qualità di aprire un faldone. Apre il cruscotto.
Il costo del “non serve a noi”
La reazione più comune: “la 231 è roba da grandi aziende. Noi siamo una cooperativa di 15 persone.”
Il D.Lgs. 231/2001 non prevede soglie dimensionali. Si applica a tutti gli enti con personalità giuridica. Una cooperativa con 15 soci che smaltisce rifiuti senza FIR è esposta esattamente come una multinazionale.
La differenza è che la multinazionale ha il MOG, l’OdV, il legale interno e il sistema di compliance. La cooperativa ha il faldone nel cassetto.
Il costo di un procedimento 231 — anche se si conclude con l’assoluzione — è devastante per una piccola impresa. Spese legali, sospensione cautelare dell’attività, danno reputazionale con i buyer GDO che chiedono spiegazioni. Il MOG attuato e le evidenze digitali costano una frazione di quel danno.
Cosa fare adesso
Primo: verifica se la tua cooperativa o srl ha un MOG 231. Se non ce l’ha, non è protetta. Se ce l’ha, verifica quando è stato aggiornato l’ultima volta e se l’OdV ha fatto i controlli.
Secondo: mappa i reati-presupposto rilevanti per il tuo magazzino. Rifiuti, scarichi, etichettatura, tracciabilità, sicurezza sul lavoro. Per ognuno, verifica se esiste una procedura e se viene seguita.
Terzo: collega i registri digitali al MOG. Il FIR RENTRI, il verbale di banchina, la checklist ISO 22000, il registro delle quarantene bio — sono tutti evidenze 231. Se li hai su AppSheet, il tuo MOG non è più nel cassetto. È nella realtà operativa del magazzino.
Se vuoi collegare i tuoi registri digitali al MOG 231, parliamone qui.
Fonti
D.Lgs. 8 giugno 2001, n. 231 — Responsabilità amministrativa degli enti, testo su Normattiva: https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:decreto.legislativo:2001-06-08;231
Legge 22 maggio 2015, n. 68 — Ecoreati, inserimento reati ambientali nel codice penale: https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:legge:2015-05-22;68
FreshLogic — Audit interno ISO 22000: se lo fai solo per il certificatore
FreshLogic — RENTRI: il registro digitale dei rifiuti è già obbligatorio
FreshLogic — La roadmap del magazzino 2027-ready: i 4 step per essere pronti prima degli altri
FAQ
È il decreto che introduce la responsabilità amministrativa degli enti per reati commessi da dipendenti o collaboratori nell’interesse dell’ente. Si applica a tutti gli enti con personalità giuridica, senza soglie dimensionali. Una cooperativa ortofrutticola con 15 soci è soggetta esattamente come una grande impresa.
Principalmente i reati ambientali (smaltimento illecito rifiuti, scarichi non autorizzati, inquinamento) introdotti dal D.Lgs. 121/2011 e dalla L. 68/2015, e i reati alimentari (frode in commercio, adulterazione, commercio di sostanze nocive). Anche i reati contro la PA e quelli in materia di sicurezza sul lavoro sono rilevanti.
Il Modello di Organizzazione e Gestione (Art. 6) è l’unica esimente. L’ente non risponde se dimostra di aver adottato e attuato un MOG idoneo a prevenire il tipo di reato verificatosi, di aver nominato un OdV, e che il reato è avvenuto eludendo fraudolentemente il modello.
No. L’esimente richiede l’attuazione efficace. Il giudice verifica che le procedure siano seguite nella realtà, che i registri siano aggiornati, che l’OdV abbia vigilato. Un documento nel cassetto senza evidenze operative non è un MOG attuato.
Ogni registro digitale — FIR RENTRI, verbale di banchina, checklist audit, quarantena lotti bio — è un’evidenza che dimostra l’attuazione delle procedure previste dal MOG. L’OdV può accedere ai report e verificare che i registri siano compilati, le non conformità gestite e le procedure seguite.
#DalBancaleAlDato
Lascia un commento