Il D.Lgs. 138/2024 recepisce la Direttiva NIS 2 e inserisce la distribuzione alimentare tra i settori critici. Se la tua piattaforma supera i 50 dipendenti o i 10 milioni di fatturato, rientri negli obblighi diretti. Un attacco ransomware che blocca il gestionale WMS ferma i camion e distrugge la merce in poche ore. La legge impone dieci misure minime di sicurezza e la notifica al CSIRT Italia entro 24 ore. Le sanzioni arrivano fino a 7 milioni di euro. Questo articolo spiega come proteggere i sistemi e tracciare le verifiche con AppSheet.
Quando il gestionale si spegne
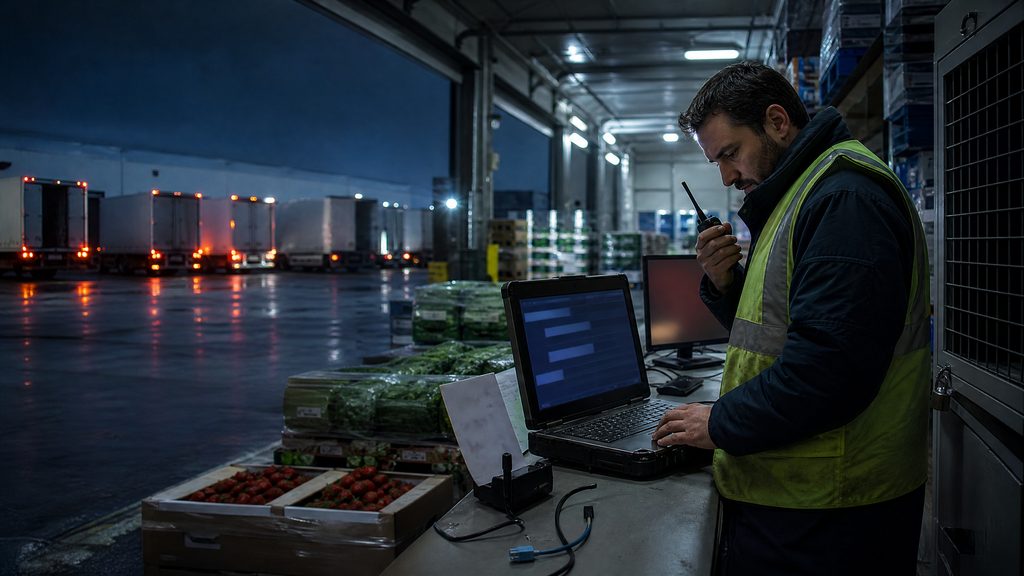
Sono le 3 di mattina. L’operatore di banchina accende il terminale per preparare le pedane del primo camion. Lo schermo mostra un messaggio in inglese. Tutti i file sono stati cifrati. Per riaverli, devi pagare un riscatto in criptovaluta.
Il WMS non risponde. Non puoi stampare le etichette di tracciabilita’. Non puoi generare i DDT. Non puoi assegnare le baie di carico. I camion frigoriferi aspettano davanti alla ribalta con i motori accesi. Dentro le celle, 150 tonnellate di fragole e lattuga aspettano di partire. Ogni ora che passa, la merce perde valore.
Questo scenario si verifica con frequenza crescente nel settore agroalimentare. Per questo motivo, l’Unione Europea ha classificato la distribuzione di alimenti come infrastruttura critica.
La Direttiva NIS 2 e il recepimento italiano
La Direttiva UE 2022/2555, nota come NIS 2, e’ il testo europeo sulla sicurezza delle reti e dei sistemi informativi. L’Italia l’ha recepita con il Decreto Legislativo 4 settembre 2024, n. 138.
Il decreto inserisce la produzione, trasformazione e distribuzione di alimenti tra i settori ad alta priorita’. L’Agenzia per la Cybersicurezza Nazionale e’ l’autorita’ competente per la vigilanza. Di conseguenza, le piattaforme ortofrutticole che superano determinate soglie devono rispettare obblighi specifici di sicurezza informatica.
Le soglie di applicazione diretta sono due. La prima riguarda le entita’ importanti: piattaforme con almeno 50 dipendenti oppure almeno 10 milioni di euro di fatturato annuo. La seconda riguarda le entita’ essenziali: strutture con almeno 250 dipendenti o oltre 50 milioni di euro di fatturato.
L’effetto a cascata sulle PMI
Anche se la tua azienda non supera le soglie, non sei al sicuro. I clienti della GDO inseriscono requisiti di cybersecurity nei contratti di fornitura. In pratica, per restare nel listino di un grande distributore, devi dimostrare che i tuoi sistemi sono protetti.
Di conseguenza, la NIS 2 genera un effetto a cascata su tutta la filiera. Il grossista chiede garanzie al trasportatore. Il trasportatore chiede garanzie al magazzino. Il magazzino chiede garanzie al fornitore di software. Nessun anello della catena puo’ permettersi di ignorare il tema.
Le conseguenze di un attacco ransomware in banchina
Un attacco ransomware cifra i dati del server aziendale. Il gestionale WMS si blocca. Da quel momento, il magazzino e’ paralizzato.
Senza il WMS, non puoi preparare gli ordini. Non puoi stampare le etichette con i codici a barre. Non puoi emettere i DDT. I camion restano fermi. La merce deperibile si deteriora ora dopo ora. Le penali della GDO per mancata consegna si accumulano.
In aggiunta, devi notificare l’incidente al CSIRT Italia. La pre-notifica deve partire entro 24 ore dalla scoperta dell’attacco. Entro 72 ore devi inviare una notifica completa con la valutazione della gravita’. Entro 30 giorni devi produrre il report finale con le azioni adottate.
Se ometti la notifica, rischi sanzioni amministrative fino a 7 milioni di euro. In alternativa, la sanzione puo’ raggiungere l’1,4% del fatturato mondiale annuo. Inoltre, gli organi di gestione rispondono personalmente della mancata adozione dei protocolli di sicurezza.
Le dieci misure minime di sicurezza
Il decreto impone l’adozione di dieci misure fondamentali. Per un magazzino ortofrutticolo, le piu’ rilevanti sono cinque.
La prima e’ l’autenticazione a piu’ fattori. Ogni accesso al WMS e ai sistemi gestionali deve richiedere almeno due prove di identita’. Per esempio, la password piu’ un codice sullo smartphone.
La seconda e’ il backup offline. Devi salvare una copia dei dati di tracciabilita’ su un supporto non collegato alla rete. In caso di ransomware, il backup offline ti permette di ripristinare il sistema senza pagare il riscatto.
La terza e’ la cifratura dei dati sensibili. Le informazioni sui clienti, i contratti e le schede di fornitura devono essere protette con crittografia.
La quarta e’ la formazione del personale. I corsi di igiene informatica insegnano agli operatori a riconoscere le email di phishing. La maggior parte degli attacchi ransomware inizia con un click su un link malevolo.
La quinta e’ la valutazione della sicurezza della supply chain. Devi verificare che i tuoi fornitori di software, i trasportatori e i manutentori rispettino standard minimi di protezione.
Il modulo AppSheet NIS2CyberLogisticsPlatform
Per gestire la compliance senza complicare il lavoro quotidiano, il modulo no-code NIS2CyberLogisticsPlatform centralizza le verifiche su smartphone.
Il modulo Mappatura Asset IT censisce tutti i software del magazzino. Tu registri il WMS, il TMS, le sonde IoT delle celle, i terminali di banchina e le credenziali di accesso. In questo modo, hai la mappa completa dei punti vulnerabili.
Il modulo Check 10 Misure guida la verifica periodica dei requisiti di sicurezza. L’operatore controlla lo stato dei backup, la presenza dell’autenticazione a piu’ fattori e l’aggiornamento degli antivirus. L’app segnala le non conformita’ e assegna le azioni correttive.
Scopri come tracciare i lotti nel tuo magazzino ortofrutticolo con AppSheet
Gestione incidenti e reportistica per l’ACN
In caso di attacco o anomalia, l’app avvia il protocollo di risposta. L’operatore inserisce la tipologia di incidente. Il sistema calcola le scadenze di notifica: 24 ore per la pre-notifica, 72 ore per la notifica completa, 30 giorni per il report finale.
Il modulo Audit Fornitori valuta l’affidabilita’ informatica dei partner della filiera. Per ogni trasportatore e manutentore, l’app registra le certificazioni di sicurezza e le risposte ai questionari di compliance.
La dashboard genera il Report di Compliance NIS 2 in formato PDF. Il documento include la mappatura degli asset, lo stato delle dieci misure, il registro degli incidenti e la valutazione della supply chain. Con un singolo click, fornisci alla direzione e agli auditor della GDO un quadro completo e aggiornato.
Richiedi una consulenza per integrare la cybersecurity nel tuo sistema di gestione magazzino
Fonti
FreshLogic — AppSheet tracciabilita’ lotti magazzino ortofrutta
FreshLogic — Tracciabilita’ digitale fornitore ortofrutta buyer GDO
FreshLogic — Celle frigo smartphone: monitoraggio magazzino ortofrutta
Normattiva — D.Lgs. 4 settembre 2024, n. 138 recepimento Direttiva NIS 2: https://www.normattiva.it/uri-res/N2Ls?urn:nir:stato:decreto.legislativo:2024-09-04;138
ACN — Agenzia per la Cybersicurezza Nazionale, linee guida NIS 2: https://www.acn.gov.it
FAQ
Le piattaforme di distribuzione con almeno 50 dipendenti o almeno 10 milioni di euro di fatturato annuo rientrano come entita’ importanti. Le strutture con almeno 250 dipendenti o oltre 50 milioni di euro sono entita’ essenziali. Tuttavia, anche le PMI sotto soglia subiscono obblighi indiretti perche’ la GDO richiede garanzie di cybersecurity a tutti i fornitori.
La pre-notifica d’urgenza deve partire entro 24 ore dalla scoperta dell’incidente. Entro 72 ore devi inviare la notifica completa con la valutazione della gravita’. Entro 30 giorni devi produrre il report finale con le azioni adottate. L’omissione della notifica comporta sanzioni fino a 7 milioni di euro o l’1,4% del fatturato mondiale annuo.
Il blocco del WMS impedisce la preparazione degli ordini, la stampa delle etichette e l’emissione dei DDT. I camion restano fermi alla ribalta. La merce deperibile si deteriora in banchina. Le penali della GDO per mancata consegna si accumulano. Il danno economico puo’ essere devastante in poche ore.
Si’. I grandi clienti della distribuzione inseriscono requisiti di sicurezza informatica nei contratti di fornitura. Per restare nel listino della GDO, anche le piccole imprese devono dimostrare l’adozione di misure minime come il backup offline, l’autenticazione a piu’ fattori e la formazione del personale.
L’app censisce gli asset IT del magazzino, guida la verifica delle dieci misure minime di sicurezza, calcola le scadenze di notifica al CSIRT e valuta l’affidabilita’ informatica dei fornitori. La dashboard genera il Report di Compliance NIS 2 in PDF per la direzione e gli audit.
#DalBancaleAlDato
Lascia un commento